Domain vpnu.de kaufen?
Wir ziehen mit dem Projekt
vpnu.de um.
Sind Sie am Kauf der Domain
vpnu.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain vpnu.de kaufen?
Wie können Log-Analysen verwendet werden, um Sicherheitsvorfälle in einem Netzwerk zu identifizieren und zu untersuchen?
Log-Analysen können verwendet werden, um verdächtige Aktivitäten in Netzwerkprotokollen zu erkennen. Durch die Analyse von Log-Daten können Anomalien und ungewöhnliche Muster identifiziert werden, die auf Sicherheitsvorfälle hinweisen. Auf diese Weise können Sicherheitsteams schnell reagieren, um Bedrohungen zu erkennen, zu untersuchen und zu bekämpfen. **
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **

Ähnliche Suchbegriffe für Sicherheitsvorfälle
Top-Angebote
Produkte zum Begriff Sicherheitsvorfälle:
-
PLUS JAPAN Datenschutz-Rollstempel »Camouflage« grünDatenschutz-Rollstempel »Camouflage«, Hersteller Name: PLUS Japan, Produkt-Typbezeichnung: Datenschutzstempel, Produkt-Name: Camouflage, Werkstoff: PS/ABS/POM/PE, Besonderheiten: Stempelmuster zur Kaschierung von persönlichen Daten, Kartusche nachfüllbar, Schreibfarbe des Stempels: schwarz, Abmessung der Stempelfläche: 26 mm largeur de rouleau, Versenden/Stempel/Datenschutzstempel11,84 €*Versand: 6,30 €Sichere Weiterleitung zum Anbieter
-
Masterlock Vorhängeschloss mit Bluetooth®, militärische Verschlüsselung, schwarzVorhängeschloss mit Bluetooth®, militärische Verschlüsselung, schwarz. Anlieferung = montiert. Produkttyp = Vorhängeschlösser. Verschlussart = Elektronikschloss. Material = Stahl. Farbe = schwarz. Höhe = 51 mm. Länge = 56 mm. Zolltarifnummer = 83030090. Herkunftsland = CHN. Bruttogewicht = 0.46 kg. Gewicht = 0.45 kg. Robuster Metallkörper für hohe Langlebigkeit im industriellen Einsatz. Bügel aus Bor-Legierung - extrem schnitt- und sägefest. Bluetooth-Zugang mit militärischer Verschlüsselung. Zugriffsverwaltung per App oder Web - einfach und sicher. Manipulationswarnungen und Notfall-Zugang per Backup-Code. Das Bluetooth-fähige Vorhängeschloss von Master Lock (Master Lock Nr. 4401EURLHEC) kombiniert robuste physische Sicherheit mit intelligenter Zugangskontrolle. Der 56 mm breite Metallkörper sorgt für hohe Langlebigkeit, während der 9 mm starke Bügel aus Bor-Legierung mit 51 mm vertikalem Spielraum maximalen Widerstand gegen Schneiden und Sägen bietet. Die integrierte Bluetooth-Technologie ermöglicht eine sichere Authentifizierung über das Master Lock Vault System - mit militärischer Verschlüsselung und Schutz vor physischen Angriffen und digitalen Hacks. Administratoren behalten jederzeit die Kontrolle über einzelne Schlösser oder ganze Systeme über die benutzerfreundliche App- und Web-Oberfläche. Nutzer profitieren von einem einfachen und sicheren Zugang per Smartphone sowie von Funktionen wie Manipulationswarnungen und Benachrichtigungen bei niedrigem Batteriestand. Für den Notfall steht ein Richtungs-Backup-Code zur Verfügung. Das Schloss ist kompatibel mit Master Lock Vault Home und Enterprise und wird mit einer CR2450-Batterie geliefert.184,45 €*Versand: 11,78 €Sichere Weiterleitung zum Anbieter


-
Wie kann ein Unternehmen effektiv auf Sicherheitsvorfälle wie Datenlecks oder Cyberangriffe reagieren? Was sind bewährte Verfahren für die Reaktion auf Sicherheitsvorfälle in einer Organisation?
Ein Unternehmen kann effektiv auf Sicherheitsvorfälle reagieren, indem es ein Incident Response Team einrichtet, das für die Bewältigung von Vorfällen zuständig ist. Es ist wichtig, klare Richtlinien und Prozesse für die Reaktion auf Vorfälle zu haben und regelmäßige Schulungen für Mitarbeiter durchzuführen. Zudem sollte das Unternehmen eine umfassende Sicherheitsstrategie implementieren, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie kann ein Unternehmen effektiv auf Sicherheitsvorfälle reagieren und seine Systeme und Daten schützen? Welche proaktiven Maßnahmen können Unternehmen treffen, um sich auf potenzielle Sicherheitsvorfälle vorzubereiten?
Ein Unternehmen kann effektiv auf Sicherheitsvorfälle reagieren, indem es ein Incident Response Team einrichtet, das für die schnelle Identifizierung, Untersuchung und Behebung von Vorfällen verantwortlich ist. Zudem sollten regelmäßige Sicherheitsschulungen für Mitarbeiter durchgeführt werden, um das Bewusstsein für Sicherheitsrisiken zu schärfen. Als proaktive Maßnahmen können Unternehmen regelmäßige Sicherheitsaudits durchführen, Schwachstellen scannen, Firewalls und Antivirensoftware implementieren und ein Notfallwiederherstellungsplan erstellen. **
-
Wie können Unternehmen ihre Incident Response Prozesse optimieren, um angemessen auf Sicherheitsvorfälle zu reagieren?
Unternehmen können ihre Incident Response Prozesse optimieren, indem sie klare Richtlinien und Verantwortlichkeiten festlegen, regelmäßige Schulungen für Mitarbeiter durchführen und Tools zur Automatisierung von Prozessen implementieren. Zudem sollten sie regelmäßige Tests und Übungen durchführen, um die Effektivität der Prozesse zu überprüfen und Verbesserungspotenziale zu identifizieren. Eine enge Zusammenarbeit mit externen Experten und Behörden kann ebenfalls dazu beitragen, eine schnelle und angemessene Reaktion auf Sicherheitsvorfälle zu gewährleisten. **
-
Wie können Logfile-Daten effektiv ausgewertet werden, um Sicherheitsvorfälle zu identifizieren und Leistungsanalysen durchzuführen?
Logfile-Daten können effektiv ausgewertet werden, indem sie mit speziellen Tools analysiert werden, die Muster und Anomalien erkennen. Durch die Überwachung von Protokollen in Echtzeit können Sicherheitsvorfälle schnell identifiziert und entsprechende Maßnahmen ergriffen werden. Zudem können Leistungsanalysen durchgeführt werden, um Engpässe oder ineffiziente Prozesse zu identifizieren und zu optimieren. **

Wie können Unternehmen ihre Incident Response-Strategie optimieren, um effektiv auf Sicherheitsvorfälle reagieren zu können?
Unternehmen können ihre Incident Response-Strategie optimieren, indem sie klare Prozesse und Verantwortlichkeiten festlegen, regelmäßige Schulungen für Mitarbeiter durchführen und Tools zur Automatisierung von Reaktionen implementieren. Zudem sollten sie regelmäßige Simulationen von Sicherheitsvorfällen durchführen, um die Reaktionsfähigkeit zu testen und zu verbessern. Eine kontinuierliche Überwachung der IT-Infrastruktur und ein schneller Informationsaustausch mit relevanten Partnern sind ebenfalls entscheidend für eine effektive Reaktion auf Sicherheitsvorfälle. **
Wie kann ein effektives Log-Management dabei helfen, Sicherheitsvorfälle frühzeitig zu erkennen und zu verhindern?
Ein effektives Log-Management ermöglicht die zentrale Erfassung, Analyse und Überwachung von Protokolldaten aus verschiedenen Systemen und Anwendungen. Durch die Echtzeitüberwachung von Log-Daten können verdächtige Aktivitäten frühzeitig erkannt und entsprechende Maßnahmen ergriffen werden. Zudem ermöglicht ein effektives Log-Management die Identifizierung von Sicherheitslücken und die Implementierung von präventiven Maßnahmen zur Verhinderung von Sicherheitsvorfällen. **
Top-Angebote
Produkte zum Begriff Sicherheitsvorfälle:
-
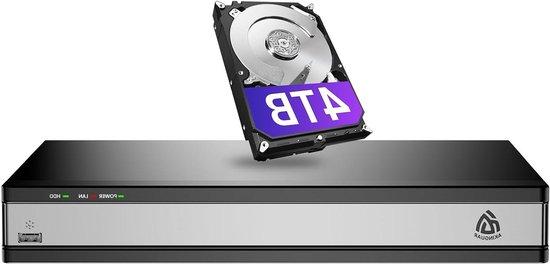
Netzwerk-Videoaufzeichner - Überwachungskamerasystem - Sicherheit für Zuhause - 16 Kanäle, 4K-Auflösung - 4 TB Speicherplatz - SchwarzÜberwachen Sie Ihr Eigentum jederzeit mit diesem fortschrittlichen 16-Kanal-4K-Netzwerkvideorekorder (NVR). Dieses System bietet die Flexibilität, bis zu 16 Kameras anzuschließen, sodass Sie große Bereiche effektiv überwachen und jederzeit ein Gefühl der Sicherheit genießen können. Dank der Plug-and-Play-PoE-Technologie ist die Installation einfach; ein einziges Kabel pro Kamera reicht für Stromversorgung und Datenübertragung. Profitieren Sie von gestochen scharfer 4K-Ultra-HD-Videoqualität für einen detaillierten Überblick über Ihren Garten, Ihre Einfahrt oder Ihr Büro. Mit der KI-gestützten Personen-Erkennung erhalten Sie sofortige Benachrichtigungen über die App oder per , sodass Sie immer über wichtige Ereignisse informiert sind. Die mitgelieferte 4-TB-Festplatte bietet ausreichend Speicherplatz für kontinuierliche Aufnahmen, die Sie lokal oder aus der Ferne über Ihr Smartphone oder Ihren PC ansehen können. Erleben Sie die Zukunft der Sicherheit mit effizienter H.265+-Kodierung, di624,61 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
PLUS JAPAN Datenschutz-Rollstempel »Camouflage« grünDatenschutz-Rollstempel »Camouflage«, Hersteller Name: PLUS Japan, Produkt-Typbezeichnung: Datenschutzstempel, Produkt-Name: Camouflage, Werkstoff: PS/ABS/POM/PE, Besonderheiten: Stempelmuster zur Kaschierung von persönlichen Daten, Kartusche nachfüllbar, Schreibfarbe des Stempels: schwarz, Abmessung der Stempelfläche: 26 mm largeur de rouleau, Versenden/Stempel/Datenschutzstempel11,84 €*Versand: 6,30 €Sichere Weiterleitung zum Anbieter
-
Wie können Log-Analysen verwendet werden, um Sicherheitsvorfälle in einem Netzwerk zu identifizieren und zu untersuchen?
Log-Analysen können verwendet werden, um verdächtige Aktivitäten in Netzwerkprotokollen zu erkennen. Durch die Analyse von Log-Daten können Anomalien und ungewöhnliche Muster identifiziert werden, die auf Sicherheitsvorfälle hinweisen. Auf diese Weise können Sicherheitsteams schnell reagieren, um Bedrohungen zu erkennen, zu untersuchen und zu bekämpfen. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Wie kann ein Unternehmen effektiv auf Sicherheitsvorfälle wie Datenlecks oder Cyberangriffe reagieren? Was sind bewährte Verfahren für die Reaktion auf Sicherheitsvorfälle in einer Organisation?
Ein Unternehmen kann effektiv auf Sicherheitsvorfälle reagieren, indem es ein Incident Response Team einrichtet, das für die Bewältigung von Vorfällen zuständig ist. Es ist wichtig, klare Richtlinien und Prozesse für die Reaktion auf Vorfälle zu haben und regelmäßige Schulungen für Mitarbeiter durchzuführen. Zudem sollte das Unternehmen eine umfassende Sicherheitsstrategie implementieren, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie kann ein Unternehmen effektiv auf Sicherheitsvorfälle reagieren und seine Systeme und Daten schützen? Welche proaktiven Maßnahmen können Unternehmen treffen, um sich auf potenzielle Sicherheitsvorfälle vorzubereiten?
Ein Unternehmen kann effektiv auf Sicherheitsvorfälle reagieren, indem es ein Incident Response Team einrichtet, das für die schnelle Identifizierung, Untersuchung und Behebung von Vorfällen verantwortlich ist. Zudem sollten regelmäßige Sicherheitsschulungen für Mitarbeiter durchgeführt werden, um das Bewusstsein für Sicherheitsrisiken zu schärfen. Als proaktive Maßnahmen können Unternehmen regelmäßige Sicherheitsaudits durchführen, Schwachstellen scannen, Firewalls und Antivirensoftware implementieren und ein Notfallwiederherstellungsplan erstellen. **
Ähnliche Suchbegriffe für Sicherheitsvorfälle
-
Masterlock Vorhängeschloss mit Bluetooth®, militärische Verschlüsselung, schwarzVorhängeschloss mit Bluetooth®, militärische Verschlüsselung, schwarz. Anlieferung = montiert. Produkttyp = Vorhängeschlösser. Verschlussart = Elektronikschloss. Material = Stahl. Farbe = schwarz. Höhe = 51 mm. Länge = 56 mm. Zolltarifnummer = 83030090. Herkunftsland = CHN. Bruttogewicht = 0.46 kg. Gewicht = 0.45 kg. Robuster Metallkörper für hohe Langlebigkeit im industriellen Einsatz. Bügel aus Bor-Legierung - extrem schnitt- und sägefest. Bluetooth-Zugang mit militärischer Verschlüsselung. Zugriffsverwaltung per App oder Web - einfach und sicher. Manipulationswarnungen und Notfall-Zugang per Backup-Code. Das Bluetooth-fähige Vorhängeschloss von Master Lock (Master Lock Nr. 4401EURLHEC) kombiniert robuste physische Sicherheit mit intelligenter Zugangskontrolle. Der 56 mm breite Metallkörper sorgt für hohe Langlebigkeit, während der 9 mm starke Bügel aus Bor-Legierung mit 51 mm vertikalem Spielraum maximalen Widerstand gegen Schneiden und Sägen bietet. Die integrierte Bluetooth-Technologie ermöglicht eine sichere Authentifizierung über das Master Lock Vault System - mit militärischer Verschlüsselung und Schutz vor physischen Angriffen und digitalen Hacks. Administratoren behalten jederzeit die Kontrolle über einzelne Schlösser oder ganze Systeme über die benutzerfreundliche App- und Web-Oberfläche. Nutzer profitieren von einem einfachen und sicheren Zugang per Smartphone sowie von Funktionen wie Manipulationswarnungen und Benachrichtigungen bei niedrigem Batteriestand. Für den Notfall steht ein Richtungs-Backup-Code zur Verfügung. Das Schloss ist kompatibel mit Master Lock Vault Home und Enterprise und wird mit einer CR2450-Batterie geliefert.184,45 €*Versand: 11,78 €Sichere Weiterleitung zum Anbieter
-
Datenschutz und DatennutzungDatenschutz und Datennutzung , Verträge - Datenschutzklauseln - Datenschutzerklärungen , Tagfahrleuchten > Beleuchtung , Auflage: neu bearbeitete und erweiterte Auflage 2024, Erscheinungsjahr: 202403, Produktform: Kartoniert, Redaktion: Moos, Flemming, Auflage: 24004, Auflage/Ausgabe: neu bearbeitete und erweiterte Auflage 2024, Seitenzahl/Blattzahl: 1894, Keyword: Auftragsdatenverarbeitung; BDSG; Betriebsvereinbarung; Compliance; DSGVO; Datennutzungsvertrag; Datenschutz-Compliance; Datenschutzaudit; Datenschutzbeauftragter; Datenschutzrecht; Datenschutzvertrag; Muster; Privatsphäre; Standardvertrag; Standardvertragsklausel; Vertragsmuster, Fachschema: Datenschutzrecht~Handelsrecht~Advokat~Jurist / Rechtsanwalt~Rechtsanwalt - Rechtsbeistand~Unternehmensrecht~Verfassungsrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Anwaltschaft, Anwälte~Datenschutzrecht~Gesellschafts-, Handels- und Wettbewerbsrecht, allgemein, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 245, Breite: 179, Höhe: 63, Gewicht: 2124, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,149,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Informationssicherheit und DatenschutzInformationssicherheit und Datenschutz , Handbuch für Praktiker und Begleitbuch zum T.I.S.P. , Sport-Gewindefahrwerk > Sportfederung , Auflage: 4., akt. und erweiterte Auflage, Erscheinungsjahr: 20240307, Produktform: Leinen, Redaktion: Secorvo, Auflage: 24004, Auflage/Ausgabe: 4., akt. und erweiterte Auflage, Abbildungen: zweifarbig, Keyword: Authentifizierung; Berechtigungsmanagement; CERT; DSGVO; Daten-Sicherheit; Datenschutz; ISO 27001; ISO 27002; IT-Grundschutz; IT-Security; Information Security; Informationssicherheitsmanagement; Kryptografie; Netzwerksicherheit; PKI; Sicherheitsvorfall; VPN, Fachschema: Datenschutz~EDV / Theorie / Sicherheit, Fachkategorie: Computernetzwerke und maschinelle Kommunikation, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 238, Breite: 185, Höhe: 40, Gewicht: 1849, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Incident Response Prozesse optimieren, um angemessen auf Sicherheitsvorfälle zu reagieren?
Unternehmen können ihre Incident Response Prozesse optimieren, indem sie klare Richtlinien und Verantwortlichkeiten festlegen, regelmäßige Schulungen für Mitarbeiter durchführen und Tools zur Automatisierung von Prozessen implementieren. Zudem sollten sie regelmäßige Tests und Übungen durchführen, um die Effektivität der Prozesse zu überprüfen und Verbesserungspotenziale zu identifizieren. Eine enge Zusammenarbeit mit externen Experten und Behörden kann ebenfalls dazu beitragen, eine schnelle und angemessene Reaktion auf Sicherheitsvorfälle zu gewährleisten. **
-
Wie können Logfile-Daten effektiv ausgewertet werden, um Sicherheitsvorfälle zu identifizieren und Leistungsanalysen durchzuführen?
Logfile-Daten können effektiv ausgewertet werden, indem sie mit speziellen Tools analysiert werden, die Muster und Anomalien erkennen. Durch die Überwachung von Protokollen in Echtzeit können Sicherheitsvorfälle schnell identifiziert und entsprechende Maßnahmen ergriffen werden. Zudem können Leistungsanalysen durchgeführt werden, um Engpässe oder ineffiziente Prozesse zu identifizieren und zu optimieren. **
-
Wie können Unternehmen ihre Incident Response-Strategie optimieren, um effektiv auf Sicherheitsvorfälle reagieren zu können?
Unternehmen können ihre Incident Response-Strategie optimieren, indem sie klare Prozesse und Verantwortlichkeiten festlegen, regelmäßige Schulungen für Mitarbeiter durchführen und Tools zur Automatisierung von Reaktionen implementieren. Zudem sollten sie regelmäßige Simulationen von Sicherheitsvorfällen durchführen, um die Reaktionsfähigkeit zu testen und zu verbessern. Eine kontinuierliche Überwachung der IT-Infrastruktur und ein schneller Informationsaustausch mit relevanten Partnern sind ebenfalls entscheidend für eine effektive Reaktion auf Sicherheitsvorfälle. **
-
Wie kann ein effektives Log-Management dabei helfen, Sicherheitsvorfälle frühzeitig zu erkennen und zu verhindern?
Ein effektives Log-Management ermöglicht die zentrale Erfassung, Analyse und Überwachung von Protokolldaten aus verschiedenen Systemen und Anwendungen. Durch die Echtzeitüberwachung von Log-Daten können verdächtige Aktivitäten frühzeitig erkannt und entsprechende Maßnahmen ergriffen werden. Zudem ermöglicht ein effektives Log-Management die Identifizierung von Sicherheitslücken und die Implementierung von präventiven Maßnahmen zur Verhinderung von Sicherheitsvorfällen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.